Daily Action Item
すべてのエージェントに権限マップが必要だ
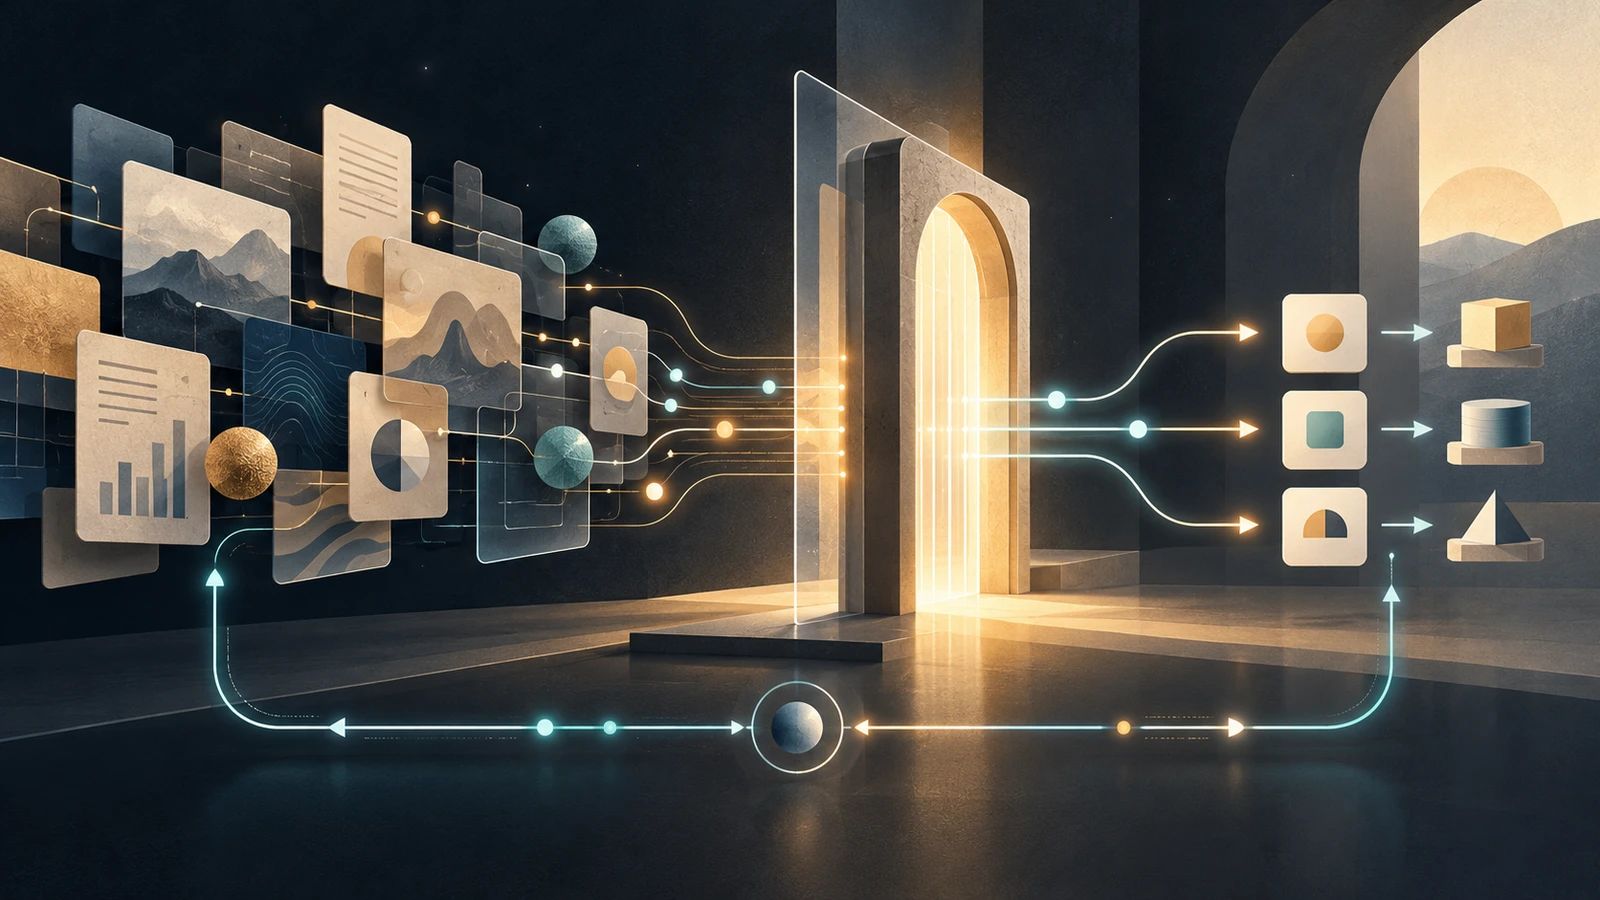
エージェントが返金案件を開く。苦情、注文履歴、規則を読み、正しい金額も計算できる。そして結果を伴う工程、つまり資金を動かす場面に着く。
案件を理解できることは返金権限を意味しない。対象を読めることと変更できることは違う。操作を提案できることと実行できることも違う。一度実行できても、次の百件を実行する恒久権限にはならない。
文脈はエージェントに情報を与える。権限マップは自律性を理解可能にする。
10月28日、OpenAIとServiceNowは提携拡大とServiceNow MCPプラグインの提供開始を発表した。ChatGPTが許可されたServiceNowの業務文脈を利用し操作を開始する一方、既存の規則、権限、ガバナンスはServiceNow Action Fabricが適用する。ServiceNowの第3四半期業績には現在のAI利用と商業目標も記載された。
これはアーキテクチャのシグナルであり、成果の判定ではない。独立したタスク正確性、介入削減、失敗率、顧客ROIは公開されていない。境界が製品経路として存在することは示すが、経路が常に正しいことは示さない。
危険な近道
多くのデモは権限を一度の「許可」に圧縮する。ツールが接続され、エージェントが動く。しかし実務には複数の権利がある。support ticketは読めても支払履歴は読めないかもしれない。返金を提案できても高額返金は承認できない。draftは変えられても公開できない。失敗jobは再開できても二人目のwriterは起動できない。
connectorは「システム間で情報を交換できるか」という技術問題に答える。権限マップは「誰が何を、どの対象に、どの条件と期間で行い、失敗からどう復旧するか」という運用問題に答える。
マップがなければ、アクセスは静かに権限へ拡大する。不可逆操作、証跡欠落、人の救援が発生して初めて本当の境界が見つかる。
六つの節点で自律性を検査可能にする
許可文脈 → 操作提案 → policy gate → 実行
    ↑                           ↓
└────── 証跡と復旧 ─────────┘許可文脈は何を読めるか、誰が所有するか、機密度、鮮度を示す。authenticationはidentityを証明しても、そのidentityが見られるdataの全利用を許可しない。
操作提案は対象、変更、証拠を正確に書く。「この顧客を処理」は曖昧だ。「重複請求を根拠に注文8412の42ドル返金を提案する」なら検査できる。却下や範囲縮小も有効な結果である。
Policy gateは誰またはどの規則が承認し、範囲、金額、期間、頻度、失効、常に禁止される操作を定義する。
実行には正確な対象とidempotency境界がいる。network timeoutの後、再試行前に返金済みか確認する必要がある。二つのworkerが起きてもwriterは一つでなければならない。
証跡は要求、観測結果、時刻、actor、証拠、意図と現実の差を記録する。成功API responseだけで現実確認を置き換えない。
復旧は誰が戻せるか、不可逆部分、retry上限、保存すべきstateを定める。復旧は自律性の例外ではなく条件である。
権限は製品面である
NIST AI Risk Management FrameworkとPlaybookは広いrisk governanceの語彙を提供する。権限マップはより狭い運用道具であり、抽象的な問いを見えるinterfaceへ変える。
利用者は、なぜrecordを読めても編集できないか理解できるべきだ。operatorは一時承認とstanding delegationを区別し、reviewerは全conversationを再構築せず操作証拠を確認できるべきだ。復旧systemはresume、retry、compensate、stopを区別する必要がある。
拒否経路は成功経路と同じ明瞭さが要る。BLOCKEDは停止した境界と、解除に必要な証拠または権限を示す。完了済み作業を保存し、公開receiptから私的文脈を除外しながら正しいgateが動いたことを証明する。
Model Context Protocol仕様はsystemが文脈とtoolを公開する方法を標準化する。権限マップはその隣に置く。authentication、authorization、tool contractを置き換えず、実務タスクに対する総合効果を理解可能にする。
権限拡大前に一つのworkflowを描く
最初のtestに新しいproduction integrationは不要だ。明確な合格条件を持つ既存の読み取り専用workflowを選ぶ。日次調査なら公開sourceを読み、候補を書き、local checkはできるが、保護されたrelease gateが通るまで公開できない。
各節点に五項目を書く。所有者と許可actor、対象と許可操作、境界通過に必要な証拠、通過後のreceipt、復旧または停止条件である。権限境界を固定して一度replayする。
明示的な境界、隠れた仮定、十分なreceipt、人による再構築が必要な復旧を数える。test中に権限を広げない。より自律的にする前に、現状を真実にする。
判断指標は接続tool数ではない。同じ合格成果について曖昧な承認、未許可attempt、復旧時間を減らし、証拠を失わないかである。結果は現在UNKNOWNだ。マップが測定条件を作る。
境界も知性の一部である
答えを知っていても権限を説明できないエージェントは不完全だ。すべての指示に従っても、何を変更したか証明できないエージェントも不完全である。
有用な自律性には具体的な制約がいる。どの文脈がtaskに属し、何を提案し、どのpolicyが適用され、どの結果が発生し、どう復旧するか。権限境界は能力を弱くしない。能力を安全に使えるものへ変える。
次世代のagent productはより多くのsystemへ接続し、より多くのbusinessを見る。優位性はアクセスだけではない。権限が明確で拡大可能であり、復旧が強く誤りに耐えられることから生まれる。
すべてのエージェントに権限マップが必要だ。境界が製品の一部になって初めて、知性は運用可能な能力になる。
注記と情報源
- 返金例は説明用であり、ServiceNowまたはRobinOSの実取引ではない。
- OpenAIとServiceNowは統合構造と提供開始を確認するが、独立した正確性、介入削減、失敗率、顧客ROIは証明しない。
- ServiceNow数値は会社報告であり、新plugin単独の成果ではない。
- NIST資料は広いrisk management参照であり、本稿の六節点frameworkへのendorsementではない。
- 提案するexerciseはpaper-firstかつread-onlyで、新しいproduction、publication、financial authorityを与えない。