01 · AI Circularity Ledger
ロボットの応答が消えたとき
スコアボードを備えた商流。
倉庫のロボットに、箱をコンベヤーへ置く指示が届いたとする。ロボットは箱を置いた。ところが、返事だけが途中で消える。管理システムには沈黙しか見えず、同じ指示をもう一度送る。
小さな通信の空白が、一度成功した仕事を二度の実行試行に変えてしまう。結論は単純だ。信頼できる自律システムには、何を繰り返すか決める前に、何が起きたかを確かめる方法が必要になる。優れた推論は行動を選ぶ助けになる。復旧のルールは、その結果への不確実性が二つ目の物理的な効果に変わるのを防ぐ。
これは仮想例であり、報道された倉庫事故ではない。興味深いのは、大きな故障がほぼ要らない点だ。モーターは正常、計画も妥当で、ネットワークが応答を一つ失っただけ。個々には有能な部品を組み合わせても、全体として有能な結果が出るとは限らない。
リリースノートの小さな一行
DroneDeployの2026年9月24日付、不安定版1.7.52の説明には、起動時の対象処理の再試行と、地図の配備開始と完了待機を分ける変更がある。ソフトウェアの変更であり、現場の信頼性を測定した結果ではない。 DroneDeploy release notes
ここから生まれる問いが面白い。何かを送った後、呼び出し側は何を知っているのか。送信、受理、実行、確認は別々の出来事だ。それを明るい緑のチェック一つにまとめた画面は、障害時に足りない判断を作業員へ押し付ける。チェックマークが、自分の一番難しい仕事を外注している。
開発の方向も、この問いを重要にする。NVIDIAの9月22日のIsaac ROS 5.0発表は、エージェントによるロボット開発支援を加えた。ツールが利用可能になった証拠ではあるが、配備後の機械が何回救援を必要とするかは分からない。 NVIDIA announcement
私の見立てでは、ロボットをプログラムしやすくなるほど、「命令を提案した」と「仕事を終えた」の境界を精密にする価値が高まる。より多くの人が手順を書き、より多くの手順がハードウェアへ届く。成功と呼ぶための証拠にも、開始命令と同じだけ設計の注意を向けたい。
沈黙には複数の意味がある
箱の話に戻ろう。管理側の受信箱が空でも、現実にはいくつもの可能性がある。命令が届かなかった。届いたが拒否された。ロボットがまだ動いている。あるいは箱は既にコンベヤー上にあり、確認だけが消えた。
必要な対応はそれぞれ違う。最初なら再送が役立つ。三つ目なら混乱を増やす。四つ目なら重複を起こしかねない。全部を一般的な「失敗」にまとめると、復旧に最も必要な区別がなくなる。
タイムアウトが答えるのは狭い問いだ。呼び出し側が、定めた待ち時間内に期待する証拠を受け取れなかった。それだけでは箱の場所は分からない。沈黙を失敗と読み替えたくなるのは、画面の都合であって物理世界の事実ではない。
人間にも似た場面がある。同僚に依頼して返事がなければ、同じメッセージを再送するのは合理的かもしれない。しかし、別の同僚を同じ取り消せない作業へ向かわせるのは、別の判断だ。機械にはこの区別を明記する必要がある。曖昧な待ち行列を礼儀では救えない。
会話が途切れても残る仕事の識別子
一つの設計案は、一つの意図した仕事に永続的な識別子を割り当てることから始まる。再試行は同じ識別子を使い、本当に新しい仕事には新しい識別子を付ける。受信側は、同じ会話の繰り返しと新しい責務を区別できる。
AWSは、呼び出し側が指定するリクエスト識別子を用いて、再試行を冪等にする方法を説明している。要求が繰り返されても、意図した効果を一つに保つ考え方だ。分散システムの既存の手法であり、あらゆる物理動作が自動的に安全になるという意味ではない。 AWS retry design
仮想のコンベヤーなら、記録には仕事の識別子、対象の箱、行き先、許可された操作を含められる。同じ識別子で違う内容が来たら拒否する。そうしなければ「同じ」という言葉が抜け道になる。古い識別子を誤って使いながら、新しい動作を要求できてしまう。
記録をいつまで保持するかも必要だ。再起動で識別子を忘れたロボットには、遅い再試行が新規要求に見える。上流のスケジューラーが再接続のたびに新しい識別子を作れば、受信側の重複防止は働く機会すらない。復旧は経路全体の性質である。
この案にもコストがある。永続記録には保存領域が要り、責任を定め、放置された仕事の扱いを決める必要がある。その負担は、曖昧さが生む費用と比べたい。影響が小さい仕事なら簡単な構成も許される。高価な物を動かす仕事には、慎重な構成の意味がある。
メッセージの結果と物理的な結果
ROS 2のaction設計は、目標、フィードバック、結果を分け、長時間の仕事のキャンセルも支える。開始と完了の違いを、インターフェースに表す語彙だ。 ROS 2 action design
それでも、何を結果として受け入れるかは決めなくてはならない。「制御装置が成功を返した」と「正しい箱がコンベヤーの正しい位置に届いた」は関連する観測だが、同じとは限らない。センサー、在庫記録、下流の工程が証拠を足せる。それぞれに故障の仕方もある。
厄介なのは、動いた後、永続的な確認を書く前に再起動した場合だ。データベースに記録がなくても箱は動いている。先に記録を書くと逆の問題が生じ、動いていないのに記録だけある。ソフトウェアのトランザクションで、物理世界を簡単に巻き戻すことはできない。
実務的には、観測できる状態を中心に照合を設計する。不確実になった後は、ロボットが許される状態を確立し、物を調べ、どの状態遷移がまだ有効かを判断する。命令の識別子はいくらかの重複を防ぐ。物理的な観測は、命令のログだけでは証明できない効果の確認に役立つ。
一つのセンサーを魔法にしてはいけない。古い画像は以前の位置を示し、在庫更新は遅れ、二つの観測が食い違うこともある。仕事を未解決のまま保つ方法と、矛盾を解消する責任者を決めておく必要がある。この限界を認めるのは有用な工学だ。
プロセスの再起動は仕事の完了ではない
ROS 2の管理対象ノードの設計は、構成済み、非活動、活動などのライフサイクル状態を区別する。部品の準備状態を、実行する仕事と分けて管理できる。 ROS 2 managed nodes
この例でも、プロセスが再起動しただけでは復旧の一段階にすぎない。正しい地図、有効な位置推定、新しい観測、別の制御装置が管理を引き継いでいないことの確認が必要かもしれない。再起動成功はプロセスの証拠であり、作業員が必要とするのは仕事と周囲の状態の証拠だ。
すると、供給者への質問が変わる。「再接続できるか」は良い入口だ。「再接続直後、何をする許可があるか」は一歩深い。「どの記録と観測がその許可を支えるか」まで聞けば、実装された規則なのか、期待を述べただけなのかが分かる。
キャンセルも同様だ。キャンセル要求は過去に戻って完了した移動を取り消せない。完了とキャンセルがネットワーク上ですれ違ったら、結果の状態を正確に報告する必要がある。取り消したいという意図と、安全な状態を確認した結果は違う。
だから、稼働率一つを商業価値の全てにはしない。接続は続いていても、何をしたか人が照合するのを待つ機械がある。短く切断されても、きれいに復旧する機械もある。画面が似た色を付けても、運用コストは異なる。
測る前に復旧の境界を描く
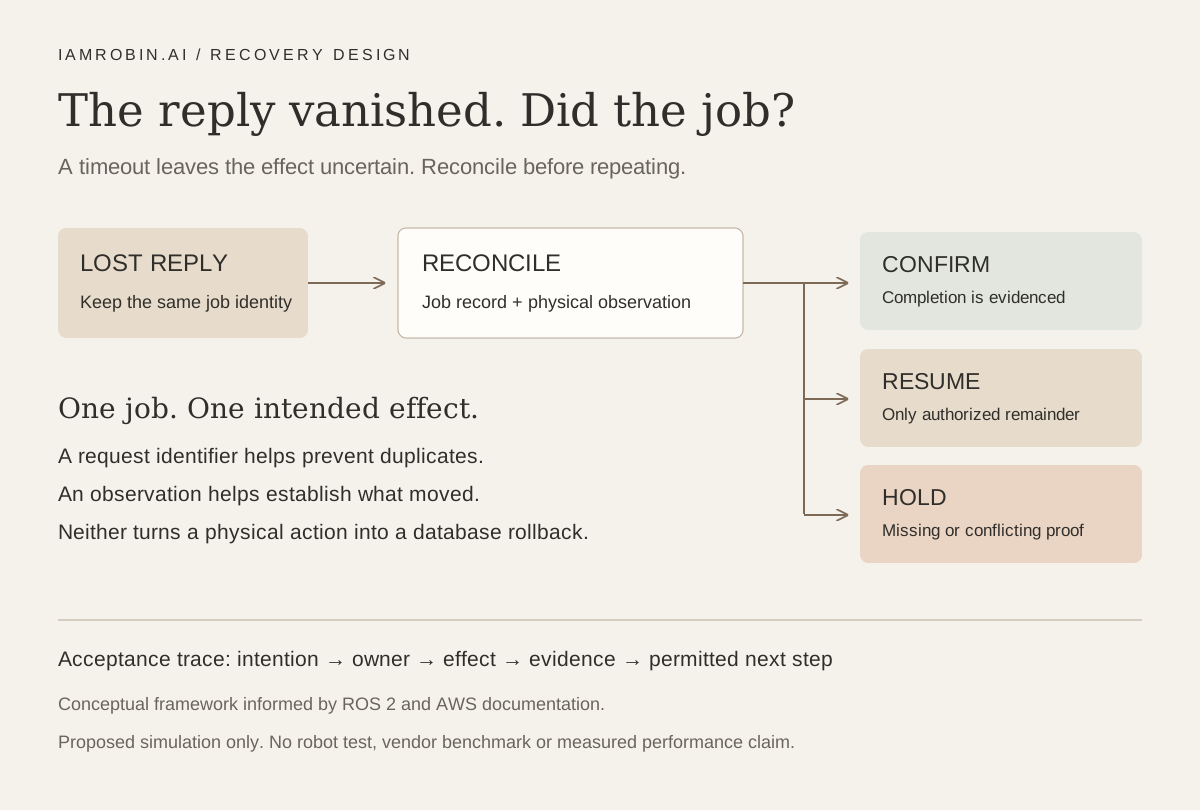
図は応答消失後に三つの行き先を提案する。十分な証拠で完了が分かれば、元の仕事を確認する。現在の状態が許せば、未完了かつ許可された部分だけ再開する。安全な復旧と重複動作を区別できなければ保留する。
保留にも使いやすい画面が要る。作業員には、元の意図、最後に信頼できた観測、矛盾または欠落した証拠、残る判断を渡したい。一般的なエラー番号だけを出し、全経緯を人に再構成させても、不確実性のコストは減らない。請求書を隠すだけだ。
投資家や買い手にとって、その請求書は調査対象になる。何件で人の照合が必要か。何分かかるか。供給者の支援チームが負担するか、顧客が負担するか。事故の分母はセッション、ロボット、依頼した仕事のどれか。分母が違えば、同じ運用の見え方も大きく変わる。
これは問いであり、DroneDeploy、NVIDIA、顧客に関して測定した結論ではない。引用した公開資料には、この問いに答える条件をそろえた現場試験はない。自律性の主張を経済的に読めるものにするには、どんな証拠が必要かを定める枠組みである。
終点の明確な小さな試験
次の有用な実験は、仮想コンベヤー、箱一つ、命令の発行者一つ、受信者一つでよい。実際のロボットは不要だ。同じ仕事を意図したまま、やり取りの異なる地点で中断を入れる。元の計画の賢さから、復旧の挙動を切り離せる。
正常な一回で期待する受領記録を定義する。その後、到達前の要求消失、実行後の応答消失、効果と確認の間の受信者再起動、再接続後の古い要求の再送を試す。観測が矛盾する例も加える。この最後の例は、都合よく成功とせず未解決のままにする。
各例で、効果を起こそうとした回数、観測された完了効果、受け入れ可能な結果までの時間、人の介入、未解決状態を記録する。求める性質は明快だ。一つの許可された仕事が生む受入済みの物理効果は最大一つであり、全ての完了主張に合意した証拠がある。可用性と速さも必要だ。何もしなければ重複はないが、良いサービスではない。
比較では、単純な再試行方式と照合を伴う復旧方式に同じ中断と観測を与える。重複効果と未完了仕事を両方数え、複雑な方式が勝つ指標だけを選ばず、両方式の得失を示す。これは提案した試験仕様であり、この記事のために比較試験や実機試験を行ったわけではない。
仕様を小さくするのは、失敗を明確にするためだ。責任が曖昧、再起動で記録を失う、遅いメッセージで結果が変わる。そうした問題を軌跡に表したい。解決する前にエージェントを増やしても、参加者が増えるだけで理解は進まない。
買い手は中断時の説明も求めたい
磨かれたデモは、順調に動く経路を見せる。調達の話では、供給者自身の文書化された復旧手順に沿って、範囲を決めた中断を説明してもらうことも有用だ。機械の承認済み運用条件を守る必要がある。稼働中の実機へ即興で故障を入れる実験は、ここでは提案していない。
重要な成果物は、別の人が追える記録だ。何が依頼され、誰が責任を受け、現実に何が変わり、何の観測が完了を支えたか。停止したなら、何が次の一歩を許したか。再現して説明できる答えは、モデルは普段賢いという保証より価値がある。
供給者にも建設的な競争の軸ができる。自動で復旧できる仕事が多い会社、証拠が明瞭で人への引き継ぎが少ない会社、合意が必要なシステムを減らして導入を容易にする会社。どの改善も、完了した仕事と使った人手で説明できる。
私なら、意図した仕事、効果の証拠、復旧コスト、保留を必要とする条件の四欄を持つ観察カードを残す。再現可能な復旧記録を供給者が公開するか、比較可能な運用証拠を顧客が出したときに更新する。それまでは性能の主張を未確認として残し、デモで空白を埋めない。
適切な瞬間に助けを求めるロボットは、価値あることをしているのかもしれない。自分の記録が証明できる範囲の端を見つけたのだ。自律性の次の段階には、十分に観測された復旧を重ねて、その端を外へ動かす仕事もある。箱は一度だけコンベヤーに届き、そう信じる理由を皆が説明できるべきだ。
Categories and keywords
Categories: フィジカルAI、エージェント基盤、システム工学。
Keywords: ロボット復旧、冪等性、命令識別子、ROS 2、照合、完了仕事当たりコスト。
Hashtags: #PhysicalAI #Robotics #AgenticAI #SystemsEngineering